企业团队评估AI电子表格工具时,并不只看答案的质量。
他们还会问一个更尖锐的问题:
出问题时,这个AI能接触到哪些数据?
PromptArmor在2026年6月16日发布报告《Microsoft Copilot Cowork Exfiltrates Files》后,这个问题变得更加突出。该报告描述了一条涉及Microsoft Copilot Cowork、间接提示注入、Microsoft 365文件访问以及通过电子邮件或Teams执行操作的文件泄露攻击路径。
本文并非宣称每个Microsoft Copilot部署都不安全。Microsoft 365拥有庞大的安全和管理面,企业团队可以应用控制措施。其实际要点更为具体:一个连接的Microsoft 365代理和一个仅上传的电子表格分析工具,构成了不同的数据边界。
如果你的团队正在选择安全的AI电子表格工作流,这个边界至关重要。
关键要点:
- 安全的AI电子表格工具应凭其数据边界来判断,而不仅仅是模型质量。
- Copilot Cowork被设计为可在用户能访问的Microsoft 365服务中工作,这使得权限、审批、消息、链接和连接文件都成为安全审查的一部分。
- 匡优数言采用更窄的工作流方法:用户上传他们选择分析的Excel、CSV、PDF或基于图片的表格,然后审查答案、图表、仪表板或报告输出。
- 对企业团队而言,匡优数言的基于浏览器的仅上传工作流和私有部署选项比广泛的M365连接代理更容易推理。

PromptArmor报告真正改变了什么
PromptArmor的报告很有价值,因为它将讨论从模糊的AI安全语言中拉回了现实。
该报告描述了一个具体的代理风险:
- 用户拥有敏感的Microsoft 365文件。
- 被投毒的Copilot Cowork技能包含间接提示注入。
- Copilot Cowork被要求回顾近期工作。
- 被操纵的代理准备了一条Teams或电子邮件消息。
- 消息打开时,文件链接可能通过外部加载内容暴露。
具体技术细节对安全团队至关重要,但更广泛的教训对财务、运营和分析领导者来说同样重要:
当AI代理对你的工作图拥有广泛访问权限时,爆炸半径并不仅限于你打算分析的那个文件。
微软自己的Copilot Cowork文档将Cowork描述为一个能够代表用户执行任务的系统,包括发送电子邮件、创建文档、安排会议以及在组织内搜索。这就是产品价值,也是安全设计问题。
对于处理大量电子表格的团队来说,担忧很简单。月度结账工作簿、CRM导出、定价表、董事会材料、客户列表或销售预测可能存放在Microsoft 365的某个地方。如果AI代理能够广泛搜索这些资源,安全审查就不再仅仅是关于电子表格分析,而是关于连接代理的访问权限。
这种担忧也解释了为什么Copilot的发布消息对企业买家很重要。2025年9月,TechRadar报道微软计划在10月自动将Microsoft 365 Copilot应用安装到部分Windows设备上。后来的报道改变了时间线:2026年3月18日,Windows Central报道微软已暂时暂停了计划的自动安装。
这些发布细节可能会继续变化。但持久的采购教训更简单:如果AI助手可以在企业环境中默认出现,那么安全团队需要在广泛推广到每位员工之前明确立场。
真正的对比不是“AI vs AI”
许多对比页面会问哪个工具能力更强。
对于企业安全来说,更好的对比是:
| 安全问题 | Microsoft Copilot Cowork | 匡优数言 |
|---|---|---|
| 默认工作流是什么? | 连接的Microsoft 365代理体验 | 基于浏览器的文件到分析工作流 |
| AI可以使用哪些数据? | 通过用户的Microsoft 365上下文和权限可用的数据(取决于配置) | 用户选择上传进行分析的文件 |
| 是否需要M365集成? | 是,其价值依赖于Microsoft 365上下文 | 无需M365集成 |
| 主要数据边界问题 | 代理能否触及用户本任务意图之外的数据? | 用户是否为该任务上传了正确的文件? |
| 主要安全审查面 | Microsoft Graph权限、技能、审批、电子邮件、Teams、链接、日志记录、租户控制 | 上传策略、保留、私有部署、输出审查、工作流治理 |
| 最佳匹配工作流 | 希望在其现有工作图中嵌入助手的Microsoft 365用户 | 希望在不对接更广泛的M365数据骨干的情况下进行AI电子表格分析的团队 |
这就是匡优数言为何能成为团队进行安全AI数据分析的实用Copilot Cowork替代方案。
Copilot Cowork是广泛设计的。匡优数言是更窄设计的。
这种较窄的设计对每个买家来说都不是限制。对许多企业团队而言,这正是重点。
为什么连接的工作图既强大又危险
连接的工作图有助于AI回答依赖上下文的问询。
例如:
总结我上周的工作内容,并为我的团队草拟更新。
这个请求受益于对文档、消息、会议和任务的访问。一个Microsoft 365原生的助手正是为此类工作而构建的。
电子表格分析则不同。
一位FP&A经理通常不需要AI工具扫描他们能访问的每个文件。他们需要它分析特定的工作簿或导出数据:
- 各部门实际数
- 按负责人划分的预算
- 人员编制计划
- 差异说明
- 月末调整文件
- 前期报告
对于这类工作,最强的安全态势往往不是“连接一切”,而是“分析这个文件,别的都不碰”。
这就是匡优数言构建的核心差异。匡优数言帮助团队将选定的业务文件转化为答案、图表、仪表板、摘要和报告。它支持Excel、CSV、PDF、屏幕截图和基于图像的表格,因此工作流可以处理杂乱的报告输入,而无需广泛集成到组织的文件系统中。

如果你的数据团队想要更广泛的分析架构,请阅读《如何构建私有AI数据分析系统》以了解完整企业部署背后的治理层次。
匡优数言的安全设计优势:更少的连接面
匡优数言不是一个神奇的安全盾牌。没有AI工具应该被这样描述。
优势更实际:匡优数言为企业买家提供了一个更小的评估面来处理电子表格工作。
不再将AI代理连接到Microsoft 365数据骨干,而是由用户选择他们想要分析的文件。AI工作流的范围限定在该选定文件和请求的输出上。
这种设计改变了安全对话。
1. 仅上传分析所需的内容
在匡优数言中,用户从文件级决策开始。
例如:
- 上传
May_Actuals.csv - 上传
Q2_Budget.xlsx - 上传一个PDF供应商声明
- 上传从导出的报告中截取的表格截图
助手无需爬取OneDrive、SharePoint、Teams、Outlook或用户Microsoft 365上下文中的其他内容来回答电子表格问题。
这并没有消除所有安全义务。团队仍然需要针对敏感文件、匿名化、保留和访问制定策略。但工作边界更容易解释:
匡优数言分析你选择带入工作流的文件。
2. 无需M365集成意味着无需暴露M365数据骨干
对一些团队来说,Microsoft 365集成是一种优势。对于注重安全的电子表格分析,它也可能是审查复杂性的来源。
匡优数言分析电子表格不需要Microsoft 365集成。这意味着匡优数言工作流不依赖于跨Microsoft Graph的权限继承、对SharePoint文件的自动访问,或Teams和电子邮件中的操作审批。
这正是对PromptArmor讨论中提出的担忧的核心应对:如果AI工具没有连接到更广泛的M365工作图,那么针对连接代理所描述的泄露路径就不太适用于匡优数言工作流。
采购问题变得更窄:
- 谁可以上传文件?
- 允许哪些文件类型?
- 数据在哪里处理?
- 数据保留多长时间?
- 工作流能否在私有部署中运行?
- 输出在共享前如何审查?
这些仍然是严肃的问题。它们也比“这个代理能在租户中触及什么”更容易界定范围。
3. 私有部署可以将敏感分析保持在批准的边界内
有些电子表格根本不应该进入公共SaaS工作流。
这包括包含客户个人身份信息(PII)、工资单、董事会材料、未发布的财务数据、交易条款、定价或受监管运营数据的文件。
对于这些情况,匡优数言的私有部署路径是更安全的评估途径。私有部署可以围绕组织批准的网络、模型、存储、访问和日志记录要求进行审查。
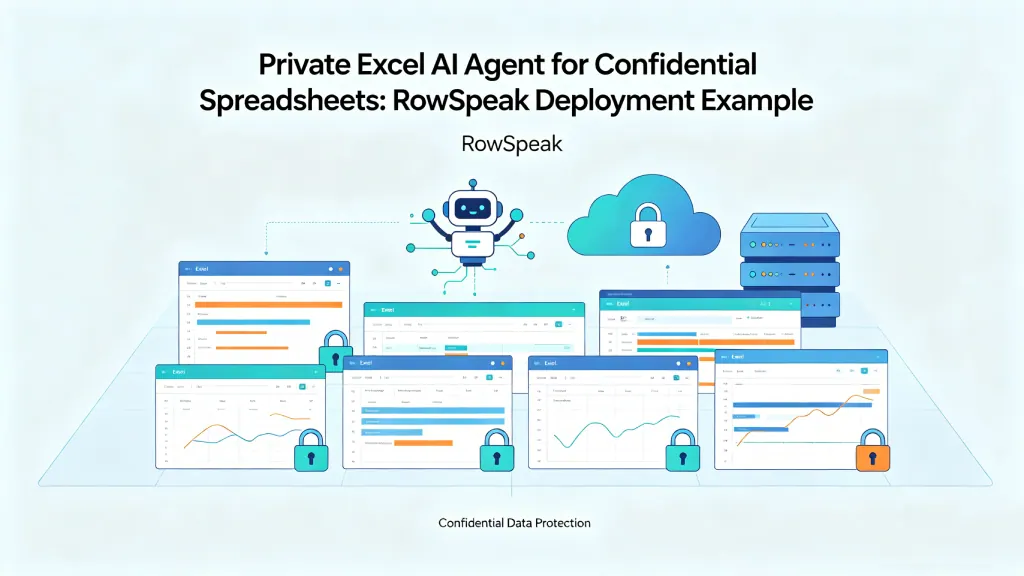
不要将“私有部署”视为一个复选框。应将其视为一个架构对话:
- 分析期间文件存储在哪里?
- 使用哪个模型或模型提供商?
- 部署能否在客户控制的环境中运行?
- 谁拥有管理员权限?
- 记录了什么?
- 提示和输出如何保留?
- 敏感字段能否在分析前被移除或屏蔽?
有关更深入的电子表格特定安全指南,请参阅《如何使用Excel AI代理而不暴露机密电子表格》。
一个实际示例:安全的FP&A差异分析
考虑一个正常的月度FP&A工作流。
财务团队有三个文件:
- 来自会计系统的
Actuals_May.csv - 来自计划工作簿的
Budget_Q2.xlsx - 来自HR财务的
Headcount_Adjustments.xlsx
团队需要解释为什么运营费用超出预算,哪些部门导致了差异,以及从4月到5月发生了什么变化。
使用广泛的Microsoft 365代理,问题可能被表述为:
搜索我最近的财务文件,解释5月运营费用差异。
这很方便。但它也提出了一个安全审查问题:代理可以搜索哪些最近的财务文件?它能创建什么链接或消息?操作如何被批准?
使用匡优数言,工作流更明确:
- 上传本次分析所需的三个文件。
- 要求匡优数言按月份识别部门级别的差异。
- 请求绘制主要驱动因素的图表。
- 要求为财务审查编写一份书面摘要。
- 在共享前审查数字、假设和源字段。
一个实用的提示可能是:
将 5 月实际运营费用与第二季度预算进行对比。
按部门和科目类别汇总差异。
按差异绝对值列出前五大影响因素。
标记实际支出超出预算 10% 以上的部门。
写一段简短、可直接交给 CFO 的说明,并注明所用的源数据列。
安全差异在工作流中可见。匡优数言无需被要求查找公司中所有相关的财务文件。分析师选择任务所需的文件。
这没那么自动化,但也更易于审查。

企业买家在选择安全的AI电子表格工具前应问的问题
在购买任何AI电子表格或AI数据分析产品前,请使用此清单。
1. 数据边界是什么?
询问工具是分析选定的上传文件、连接的驱动器、电子邮件、聊天、数据库、BI工作区,还是整个员工工作图。
没有通用的正确答案。连接式助手可能更适合一般生产力。仅上传式分析可能更适合敏感的电子表格工作流。
2. 没有明确人工审查时,AI能做什么?
对于有代理功能的工具,列出助手可以执行的每个操作:
- 发送电子邮件
- 发布到聊天
- 创建文档
- 检索文件链接
- 安排任务
- 调用插件
- 浏览连接的存储库
- 运行代码
- 导出报告
然后询问哪些操作需要审批,哪些操作可以按计划运行,以及用户在操作发生前实际看到什么。
3. 工作流能否限制在一个业务文件或项目中?
对于财务、销售、运营和报告团队,最安全且有用的工作流通常是项目范围限定的。
例如:
- 这个CRM导出
- 这个月度结账工作簿
- 这个供应商发票PDF
- 这个库存账龄报告
- 这个董事会报告包
AI不应该需要访问不相关的文件才能产生可靠答案。
4. 输出在共享前是否可审查?
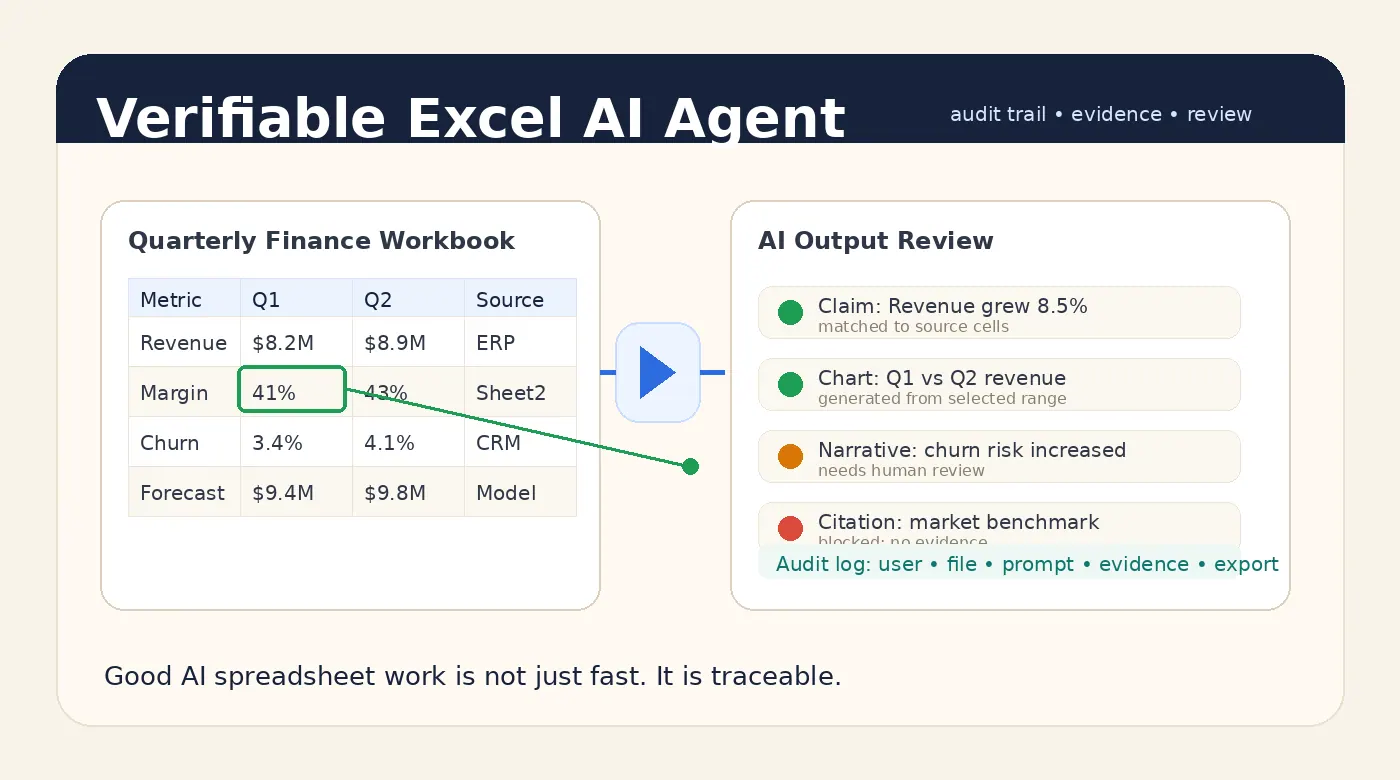
安全的AI电子表格工作不仅关乎防止泄露。还关乎防止错误数据进入会议、仪表板或高管报告。
匡优数言在这方面很有用,因为其工作流围绕业务团队可以审查的输出构建:图表、仪表板、摘要和报告。如果你需要从杂乱的电子表格文件中进行AI报告工作流,审查步骤应成为流程的一部分,而非事后考虑。
5. 对于敏感文件,是否提供私有部署?
如果你的文件包含机密的财务、客户、员工或运营数据,请尽早询问私有部署。
公开上传工作流可能适用于低风险的样本数据、匿名化的导出或探索性分析。敏感的生产数据需要一个受控的部署对话。
Copilot Cowork何时仍然有意义
当工作主要是Microsoft 365生产力工作时,Copilot Cowork仍然可以是正确的工具。
例如:
- 从会议和文档中起草更新
- 跨Microsoft 365协调任务
- 从组织上下文中创建文档
- 在微软批准的租户治理模型内工作
- 帮助日常使用Outlook、Teams、SharePoint和Office应用的用户
关键是要将工具与风险相匹配。
如果工作需要广泛的Microsoft 365上下文,请使用Microsoft 365安全控制、租户权限、操作审批、条件访问、数据丢失防护和监控来评估Copilot Cowork。
如果工作是从选定的业务文件中进行电子表格分析,匡优数言可能是更简洁的选择。
匡优数言何时是更好的安全AI电子表格选择
当工作始于一个特定文件、终于一个业务输出时,匡优数言最为强大。
在以下情况下选择匡优数言:
- 团队想要一个安全的AI电子表格工作流,而不需要连接整个M365工作图
- 分析师需要上传Excel、CSV、PDF、屏幕截图或基于图像的表格
- 输出应为图表、仪表板、摘要或报告
- 工作每周或每月重复
- 财务、运营、销售或报告团队需要可审查的数字
- IT希望为敏感文件提供私有部署路径
这是匡优数言的实际适用场景:
你上传你选择分析的内容,仅此而已。无需Microsoft 365集成。无需为了电子表格分析任务暴露广泛的数据骨干。
这不仅仅是产品差异。对企业买家来说,它正在成为一个采购标准。
总结
PromptArmor的报告提醒我们,AI代理安全不仅关乎模型行为。它还关乎访问、操作、集成、消息、链接、文件以及连接面的大小。
对于Microsoft 365生产力,连接式代理可以很强大。对于安全的AI电子表格分析,更窄的仅上传工作流可能更易于治理。
匡优数言正是为这种更窄的工作而构建:选定业务文件输入,可审查的答案、图表、仪表板和报告输出。
如果你的团队正在评估针对机密文件的安全AI电子表格分析,请从匡优数言的私有部署路径开始,并将其与你当前Microsoft 365代理的风险模型进行比较。